Un televisor apagado y a oscuras puede seguir registrando quién entra a la habitación, qué otros dispositivos hay conectados al wifi e incluso captar sonido cerca del control remoto. El caso es una alerta útil para pensar en la seguridad tecnológica en empresas: un grupo de investigadores de ciberseguridad —conocidos como MrBruh y Uturn, junto a los canales Gamers Nexus y Level1Techs— documentó esto en televisores inteligentes de la marca LG, en un video que superó los dos millones de visualizaciones en un fin de semana.
Según reportó el periodista Matt Binder en Mashable, los equipos estarían recopilando esta información incluso en modo de espera o sin conexión a internet. LG, por su parte, respondió oficialmente explicando que funciones como el reconocimiento de contenido (ACR) y los comandos de voz dependen de la configuración y el consentimiento del usuario, y pueden desactivarse desde los ajustes del equipo.
La discusión técnica sobre qué recopila exactamente cada función seguirá abierta. Pero el caso deja una lección más amplia para empresas, colegios e instituciones: la pregunta no es solo qué tan segura es una televisión puntual, sino qué tan segura es toda la tecnología conectada de una organización.
Apagado no siempre significa desconectado
Cuando un equipo pasa a modo de espera, funciones como el reconocimiento automático de contenido (ACR) o la detección de comandos de voz pueden seguir activas si el usuario las habilitó alguna vez y no las revisó después. Esto no significa que todos los dispositivos graben o transmitan conversaciones sin control. Significa que la tecnología actual ya no debería evaluarse solo por imagen, sonido o facilidad de uso, sino también por qué equipos están conectados, qué sensores incorporan, qué información procesan y quién administra sus permisos.
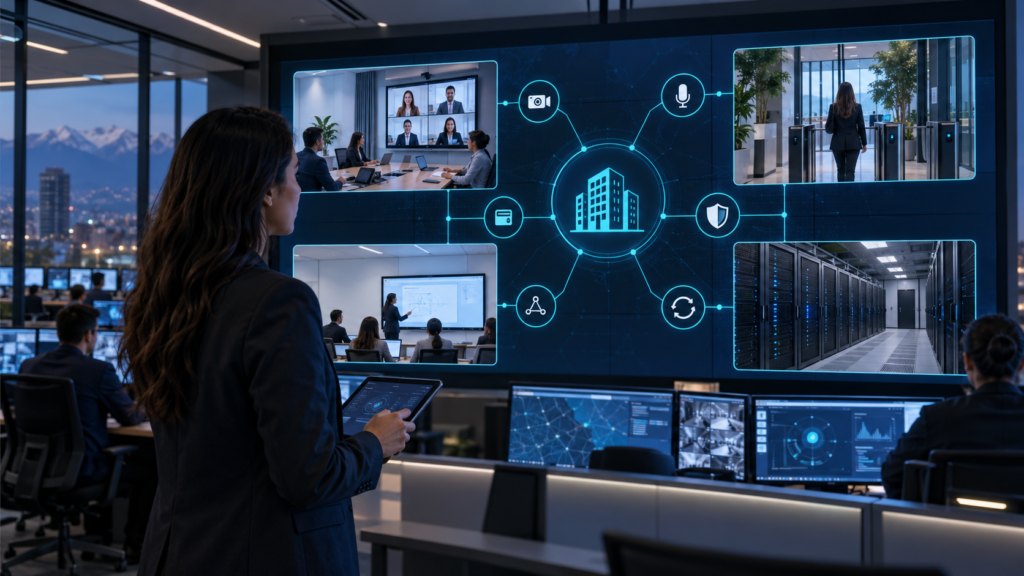
El verdadero riesgo para la seguridad tecnológica en empresas rara vez está en la pantalla
Con frecuencia está en una configuración que nadie revisó, una contraseña predeterminada que nunca se reemplazó, un acceso remoto que sigue habilitado o un dispositivo que dejó de recibir actualizaciones. La seguridad de un sistema no depende de la marca, el precio o la categoría del equipo, sino de cómo fue seleccionado, configurado, integrado y mantenido durante toda su vida útil. Ahí está, en el fondo, el verdadero desafío de la seguridad tecnológica en empresas.
Puntos clave que toda organización debería revisar
- Inventario actualizado de los dispositivos conectados (TV, cámaras, salas, IoT)
- Funciones de reconocimiento de voz o contenido habilitadas por defecto
- Permisos y accesos remotos aún activos
- Redes correctamente segmentadas para separar equipos personales de los críticos
- Vigencia de actualizaciones y soporte del fabricante
- Responsable claro de revisar configuraciones y cambios
Si dos o más de estos puntos no están claros, no significa necesariamente que exista una vulneración: significa que la organización necesita recuperar visibilidad y control.
La seguridad tecnológica en empresas también necesita mantenimiento
Las redes cambian, se incorporan usuarios, aparecen actualizaciones y vencen garantías. Un plan de mantenimiento tecnológico bien diseñado considera inventario y clasificación de activos, revisión de accesos, validación de firmware, segmentación coordinada con TI y planificación de renovaciones. En Chile, además, la captura y el tratamiento de imágenes, voces y otra información asociada a personas puede involucrar datos personales, lo que hace especialmente relevante revisar la finalidad y protección aplicada a cada sistema.
Evaluación de Seguridad y Continuidad Tecnológica ICTRA
ICTRA diseña e integra tecnología considerando no solo su funcionamiento, sino también su conectividad, administración y continuidad. La Evaluación de Seguridad y Continuidad Tecnológica ICTRA puede considerar, dentro de un alcance acordado, inventario de dispositivos, revisión de accesos y permisos, estado de firmware y obsolescencia, dependencias de servicios externos, documentación de responsables y un plan priorizado de mejoras. Esta evaluación no reemplaza una auditoría legal ni una prueba de penetración: su objetivo es entregar visibilidad clara del entorno tecnológico y establecer qué medidas conviene priorizar.
Solicite una Evaluación de Seguridad Tecnológica y Continuidad ICTRA. No espere una falla para conocer la respuesta: sepa qué está conectado, quién puede acceder y cómo está protegido.